segunda-feira, 24 de agosto de 2015
Falha no logon do Serviço de Perfil de Usuário
"Falha no logon do Serviço de Perfil de Usuário"
Procedimento concluído com êxito, seguindo exatamente o passo-a-passo do link abaixo:
Link com solução completa:
https://support.microsoft.com/pt-br/kb/947215
Não esqueça de deixar seu comentário!

sexta-feira, 13 de fevereiro de 2015
LG E405f Optimus L3 - Android corrompido ou travando na inicialização?
Seguindo exatamente o passo-a-passo do link abaixo, terá sucesso na restauração do LG E405f Optimus L3.
Teste realizado com CLR/CLARO(BRAZIL) V10C LGE405F 166.48 MiB e BRA/BRAZIL V10F LGE405F 159.02 MiB.
Link com solução completa:
http://brasildroid.com.br/optimus-l3-e400-desenvolvimento/8801-tutorial-rom-limpa-root-lg-optimus-l3-e400.html
Não esqueça de deixar seu comentário!
Motorola Razr i - Android corrompido ou travando na inicialização?
Procedimento concluído com êxito, seguindo exatamente o passo-a-passo do link abaixo:
Formatar e instalar a rom padrão (limpa) - Android versão 4.1.2 Jelly Bean.
Link com solução completa:
https://www.youtube.com/watch?v=veF9IjsnN5g
Não esqueça de deixar seu comentário!
quinta-feira, 27 de março de 2014
Alterar idioma (linguagem) de seu smartphone com sistema Android
Procedimento realizado com sucesso em um Samsung Galaxy Grand Quattro.
Link com solução completa:
http://www.techtudo.com.br/dicas-e-tutoriais/noticia/2011/06/como-deixar-o-android-em-portugues-do-brasil.html
Não esqueça de deixar seu comentário!
Link com solução completa:
http://www.techtudo.com.br/dicas-e-tutoriais/noticia/2011/06/como-deixar-o-android-em-portugues-do-brasil.html
Não esqueça de deixar seu comentário!
terça-feira, 8 de outubro de 2013
LAMP - Linux, Apache, MySQL e PHP ( Perl ou Python )
Implementar um Servidor LAMP, à ser utilizado no desenvolvimento de aplicações web.
Link com solução completa:
https://wiki.debian.org/LaMp
Não esqueça de deixar seu comentário!
Link com solução completa:
https://wiki.debian.org/LaMp
Não esqueça de deixar seu comentário!
terça-feira, 4 de junho de 2013
Como fazer backup e restaurar o Outlook 2010 cache de AutoCompletar
Restaurar endereços de e-mail Microsoft Outlook 2010 cache de AutoCompletar.
Link com solução completa:
http://support.microsoft.com/kb/2679568/pt-br
Não esqueça de deixar seu comentário!
Link com solução completa:
http://support.microsoft.com/kb/2679568/pt-br
Não esqueça de deixar seu comentário!
quarta-feira, 3 de abril de 2013
Vírus - Novo malware monitora cliques do mouse para evitar detecção.
Novo malware monitora cliques
do mouse para evitar detecção.
Vou descrever o processo que fiz para remoção:
1. Atualizei o antivírus Kaspersky e executei a verificação completa, nada foi detectado, após observei que o malware já havia se alojado no computador e estava monitorando todos os processos em execução e que fossem iniciados.
2. Mesmo iniciando em "Modo de Segurança" tudo permanece inacessível e controlado, nesse momento identifiquei os dois locais onde estavam alojados o atalho de inicialização e o arquivo .exe, porém, consegui remover somente o atalho em Inicializar.
3. Iniciei em "Modo de Segurança com Prompt de Comando" naveguei até a pasta "C:\ProgramData\B21048726057545F0000B20F966859EF\B21048726057545F0000B20F966859EF.exe)" e removi a pasta onde apontava o atalho removido anteriormente, a mesma possuía uma nomeação alfanumérica, removi o executável com o comando "del -f B21048726057545F0000B20F966859EF.exe", em seguida reiniciei o PC com "shutdown -r -t 1".
4. Após o reinicio tudo normalizou.
Segue link da IDGNOW detalhando:
http://idgnow.uol.com.br/internet/2013/04/02/novo-malware-monitora-cliques-do-mouse-para-evitar-detectacao/
Não esqueça de deixar seu comentário!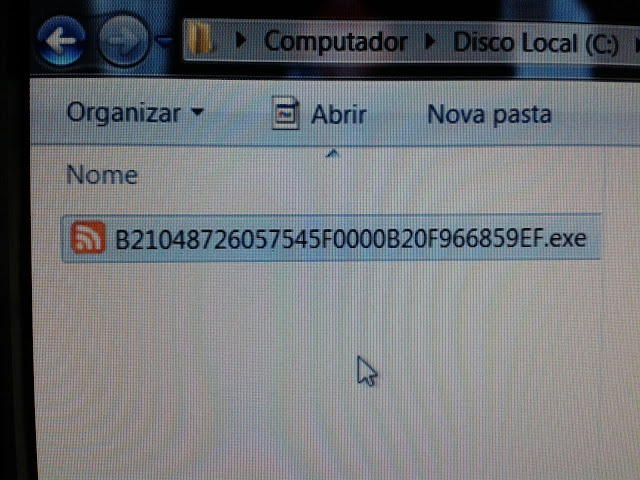
Vou descrever o processo que fiz para remoção:
1. Atualizei o antivírus Kaspersky e executei a verificação completa, nada foi detectado, após observei que o malware já havia se alojado no computador e estava monitorando todos os processos em execução e que fossem iniciados.
2. Mesmo iniciando em "Modo de Segurança" tudo permanece inacessível e controlado, nesse momento identifiquei os dois locais onde estavam alojados o atalho de inicialização e o arquivo .exe, porém, consegui remover somente o atalho em Inicializar.
3. Iniciei em "Modo de Segurança com Prompt de Comando" naveguei até a pasta "C:\ProgramData\B21048726057545F0000B20F966859EF\B21048726057545F0000B20F966859EF.exe)" e removi a pasta onde apontava o atalho removido anteriormente, a mesma possuía uma nomeação alfanumérica, removi o executável com o comando "del -f B21048726057545F0000B20F966859EF.exe", em seguida reiniciei o PC com "shutdown -r -t 1".
4. Após o reinicio tudo normalizou.
Segue link da IDGNOW detalhando:
http://idgnow.uol.com.br/internet/2013/04/02/novo-malware-monitora-cliques-do-mouse-para-evitar-detectacao/
Não esqueça de deixar seu comentário!

Assinar:
Postagens (Atom)